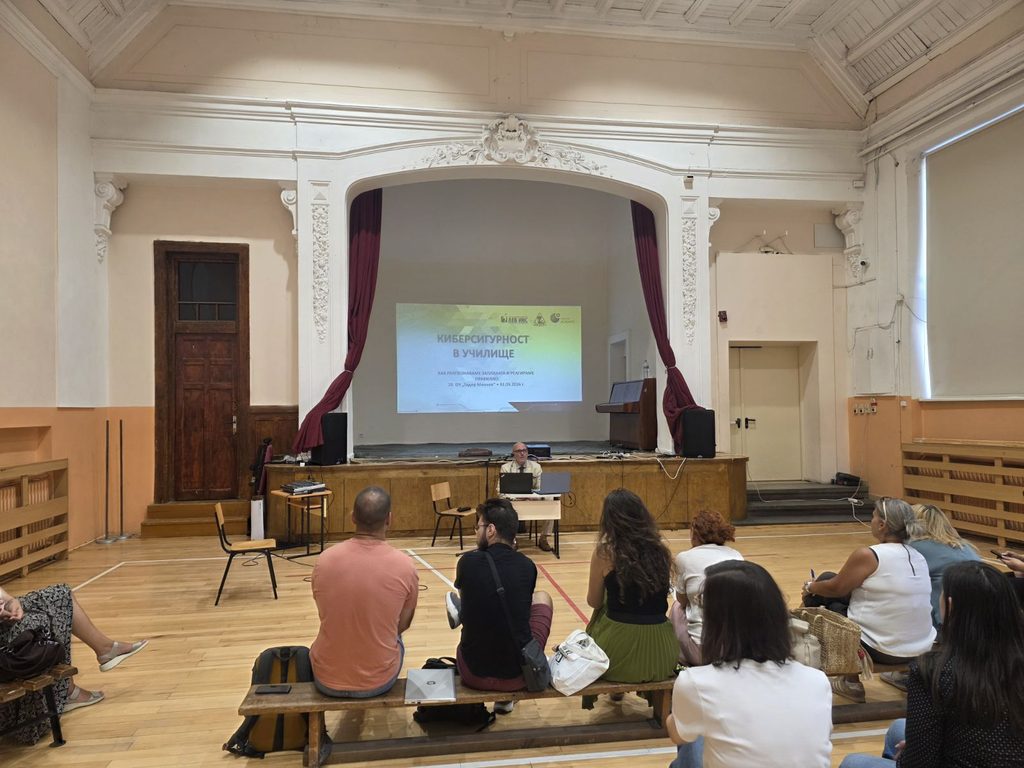
На 3 септември 2026 г. в 20. ОУ „Тодор Минков“ се проведе специализирано обучение по киберсигурност, водено от Явор Колев – възпитаник на нашето училище и водещ експерт в областта на киберсигурността с над четвърт век професионален опит в противодействието на високотехнологичната престъпност.
Срещата започна по вълнуващ и много личен начин. Явор Колев представи снимки от историята на своето семейство и на училището – класа на своя баща от 1938 г., първия си учебен ден през 1971 г. и своя клас от 1978 г. Споделените спомени внесоха допълнителна топлота и превърнаха обучението в истинско завръщане към корените и към мястото, в което е започнал неговият образователен път.
Основната цел на обучението беше всеки учител да умее да разпознава киберзаплахите, да защитава служебните си профили и поверените му данни, да реагира правилно при инцидент и да оказва адекватна подкрепа на засегнат ученик.
Особено внимание беше отделено на най-често срещаните атаки срещу образователни институции. Явор Колев обясни, че нападателите обикновено се насочват първо към човека, като използват фалшиви съобщения от името на директор, Министерството на образованието и науката, Microsoft 365 или реален колега с компрометиран профил. Чрез внушаване на страх, спешност и авторитет те се опитват да убедят получателя да отвори опасен линк или файл, да предостави парола, код за потвърждение, документ или друга чувствителна информация.
Участниците се запознаха с основните признаци на фишинг атаките – неочаквано съобщение, необичайно искане, натиск за незабавно действие, несъответствие между името и адреса на подателя, линк към страница за въвеждане на парола или настояване информацията да остане „поверителна“. Важно предупреждение беше, че добрият правопис и убедителното оформление вече не са доказателство за автентичност.
Като основен модел за безопасна реакция беше представено правилото:
„Спри – провери – потвърди.“
Това означава да не отваряме импулсивно линкове и прикачени файлове, да проверяваме внимателно подателя, адреса, домейна и контекста на съобщението и да потвърждаваме всяко необичайно искане по друг, предварително известен канал. Препоръчително е съответната услуга да бъде отворена самостоятелно, а не чрез получения линк.
Съществена част от обучението беше посветена на отговорността на учителя като пазител на личните данни. Педагогическите специалисти ежедневно работят с имена, оценки, отсъствия, здравна и семейна информация, снимки и видеа на деца, контакти на родители, протоколи, доклади и вътрешна кореспонденция. Основният принцип е тази информация да се споделя само в необходимия обем, само с правилните хора и единствено чрез одобрени служебни канали.
Сред конкретните препоръки за защита на профилите бяха използването на дълги и уникални пароли, включването на многофакторна автентикация, разграничаването на личните и служебните акаунти и заключването на екрана при отдалечаване от устройството. Беше подчертано, че код за потвърждение не бива да се предоставя на друг човек, а неочаквана заявка за вход не трябва да бъде одобрявана.
При работата с Microsoft 365 е необходимо внимателно да се проверява кой има достъп до споделените документи. Следва да се избягва настройката „всеки с линка“, да се посочват конкретни получатели и периодично да се премахва старият или вече ненужен достъп. Служебни файлове не бива да се прехвърлят в лични облачни пространства.
Актуална тема в обучението беше и безопасното използване на инструменти с изкуствен интелект. В публични AI платформи не трябва да се въвеждат лични данни на ученици, здравни и семейни обстоятелства, оценки, доклади, дисциплинарни случаи, снимки на деца, пароли, вътрешни инструкции или непублични документи. Практичното правило гласи: не въвеждай нищо, което не би публикувал на сайта на училището.
Явор Колев обърна специално внимание и на рисковете за учениците – превземане на профили, измами чрез фалшиви акаунти, манипулирани снимки, видеа и гласове, онлайн изнудване и подвеждащо съдържание. Децата трябва да знаят, че големият брой последователи и убедително изглеждащото видео не са доказателство за достоверност или авторитет. При съмнение правилният подход е: „Спри – провери с възрастен – сигнализирай.“
Бяха разгледани и правилните действия при кибертормоз и разпространение на deepfake съдържание. Най-важно е ученикът да бъде изслушан спокойно и без обвинения, да не се настоява всичко да бъде изтрито веднага и да се запазят необходимите доказателства – профил, адрес, дата, час и екранни снимки. Унизителното съдържание не трябва да се препраща „за да се види“, а при заплаха, изнудване или сексуално съдържание трябва да се действа незабавно по установения училищен ред.
Участниците обсъдиха и първите действия при компрометиран служебен профил. При въвеждане на парола във фалшива страница не бива да се изчаква. Необходимо е веднага да се прекъсне достъпът, да се подаде сигнал, да се смени паролата, да се прекратят активните сесии, да се провери многофакторната автентикация и да се установи обхватът на инцидента.
Обучението завърши с четири основни послания:
- Разпознавам спешността, необичайното искане, опасния линк, файл или код.
- Защитавам профилите и данните чрез уникални пароли, многофакторна автентикация и разумно споделяне.
- Реагирам, като прекъсвам атаката, запазвам доказателствата и сигнализирам.
- Помагам, като изслушвам детето, не го обвинявам и включвам правилните хора.
Ръководството и екипът на 20. ОУ „Тодор Минков“ изказват своята искрена благодарност към Явор Колев за задълбоченото, практически насочено и изключително полезно обучение. За училищната общност беше особена чест да посрещне отново свой възпитаник, който днес споделя своя богат професионален опит и допринася за изграждането на по-сигурна дигитална среда за нашите учители и ученици.
Срещата ни напомни, че киберсигурността не е само въпрос на технологии. Тя започва с вниманието, отговорността и готовността на всеки от нас да разпознае заплахата и да действа правилно.
